Une récente enquête de l’entreprise française Sekoia met en lumière une vaste campagne de cyberespionnage menée par le groupe APT29. Des sites web légitimes ont été piratés pour infecter les smartphones des visiteurs à leur insu, en exploitant des failles déjà connues mais non corrigées sur les appareils.
La méthode repose sur des attaques de type « watering hole« , ou point d’eau. Les assaillants injectent du code malveillant sur des pages web très fréquentées afin de cibler spécifiquement les utilisateurs de mobiles. Dès qu’un visiteur arrive sur le site compromis avec un appareil vulnérable, le système déploie des charges utiles pour siphonner des données sensibles.
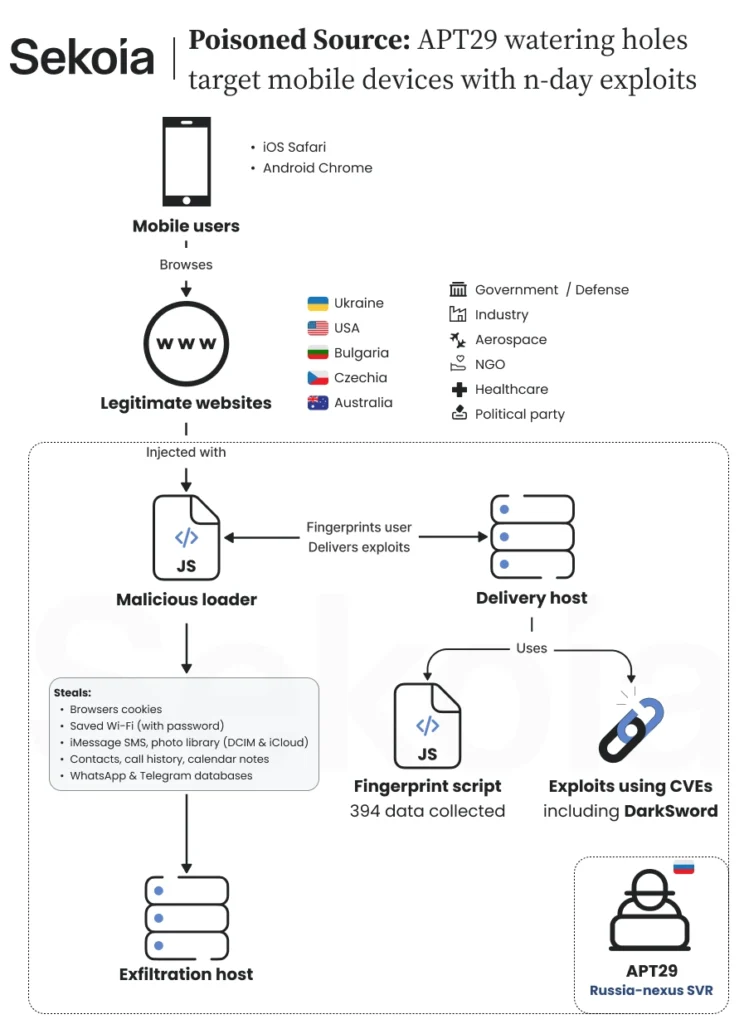
Les investigations techniques de Sekoia ont permis d’isoler trois chaînes d’exploitation distinctes ciblant à la fois iOS et Android. Sur les iPhone, les failles exploitées permettent de contourner les sécurités de type PAC et de dérober des cookies de session ou des informations personnelles. Sur Android, les scripts ciblent le navigateur Chrome pour récupérer des mots de passe Wi-Fi et des identifiants de connexion.
Ce mode opératoire montre que les attaquants privilégient désormais les failles dites « n-day », c’est-à-dire des vulnérabilités dont les correctifs existent mais n’ont pas été appliqués par les utilisateurs. Les propriétaires de smartphones qui maintiennent leur système d’exploitation à jour échappent à ce type d’intrusion ciblée.
Cet article a été modifié pour la dernière fois le 6 novembre 2026 11h29