Sujet: Apple iPad

iPad-Pro

Apple : Pourquoi il faudra être patient avant de voir les prochains iPad Pro

Si vous espériez changer votre iPad Pro dans les mois à venir, il va falloir revoir vos plans. Selon les dernières indiscrétions de l'univers...
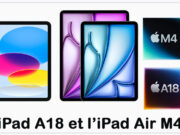
ipad-a18-ipad-air-m4

Apple lance bientôt l’iPad A18 et l’iPad Air M4

Apple s'apprête à renouveler sa gamme d'iPad avec deux modèles attendus dès la semaine prochaine, selon de multiples sources fiables. L'iPad d'entrée de gamme...
iPad Air 6

Apple lève le voile sur l’iPad Air 6

Lors de sa keynote de mai 2024, Apple a récemment levé le voile sur l’iPad Air 6, son dernier iPad qui promet de transformer...
Les tendances

Une faille chez le prestataire logistique Shipup a exposé les coordonnées d'acheminement de clients Carrefour.

Carrefour : les données de livraison de clients exposées après une cyberattaque chez Shipup

Une fuite de données touche les clients de Carrefour ayant commandé en ligne des produits non alimentaires ou volumineux. L'intrusion ne vise pas directement...
Anatomie d'un faux positif : quand Netcraft et OVH coupent un serveur par erreur

Anatomie d’un faux positif : comment un simple tutoriel Windows 11 a fait tomber...

Publier un guide de dépannage informatique pour aider ses lecteurs fait partie du quotidien d'un blog technique. Pourtant, quelques mots-clés mal interprétés par des...
Le projet DAWO s'appuie sur la distribution déclarative NixOS pour sécuriser les postes de travail publics néerlandais.

L’initiative DAWO aux Pays-Bas : pourquoi l’administration construit son poste de travail sous NixOS

Face aux risques de dépendance technologique et aux pressions contractuelles des éditeurs de logiciels propriétaires, le gouvernement néerlandais teste une alternative concrète avec le...
Les risques liés au vol de l’IBAN

Plus de 143 000 IBAN volés : l’Agence de services et de paiement victime...

Une cyberattaque a visé l'Agence de services et de paiement (ASP) fin août 2026, entraînant le vol des coordonnées bancaires, identités et avis de...
Une vulnérabilité critique corrigée dans WordPress 7.1.1 permettait l'installation forcée d'un thème via un lien malveillant.

WordPress : une faille critique permet l’exécution de code à distance sans authentification

Une vulnérabilité critique identifiée sous le score CVSS de 9,2 touche le cœur de WordPress. Découverte par le chercheur en sécurité Robert Ressl, cette...