Publier un guide de dépannage informatique pour aider ses lecteurs fait partie du quotidien d’un blog technique. Pourtant, quelques mots-clés mal interprétés par des robots d’analyse automatisés peuvent transformer un article anodin en cauchemar d’infrastructure.
Voici le récit technique d’un incident qui a mené à l’isolement complet de notre serveur dédié, et pourquoi la chaîne de signalement moderne représente un danger silencieux pour les éditeurs indépendants.
Tout est parti d’un article pratique : un guide pas-à-pas pour résoudre un problème courant sous Windows 11 (l’écran noir qui survient juste après l’ouverture de session utilisateur).
L’URL ciblée :
https://www.techcroute.com/windows-11-ecran-noir-apres-connexion-bug-microsoft/
Grâce aux partages sur les réseaux sociaux, le trafic vers cet article a bondi en quelques jours. Rien d’anormal pour un site d’actualité tech, si ce n’est que ce pic d’audience a attiré l’attention des crawlers de veille de sécurité automatisés.
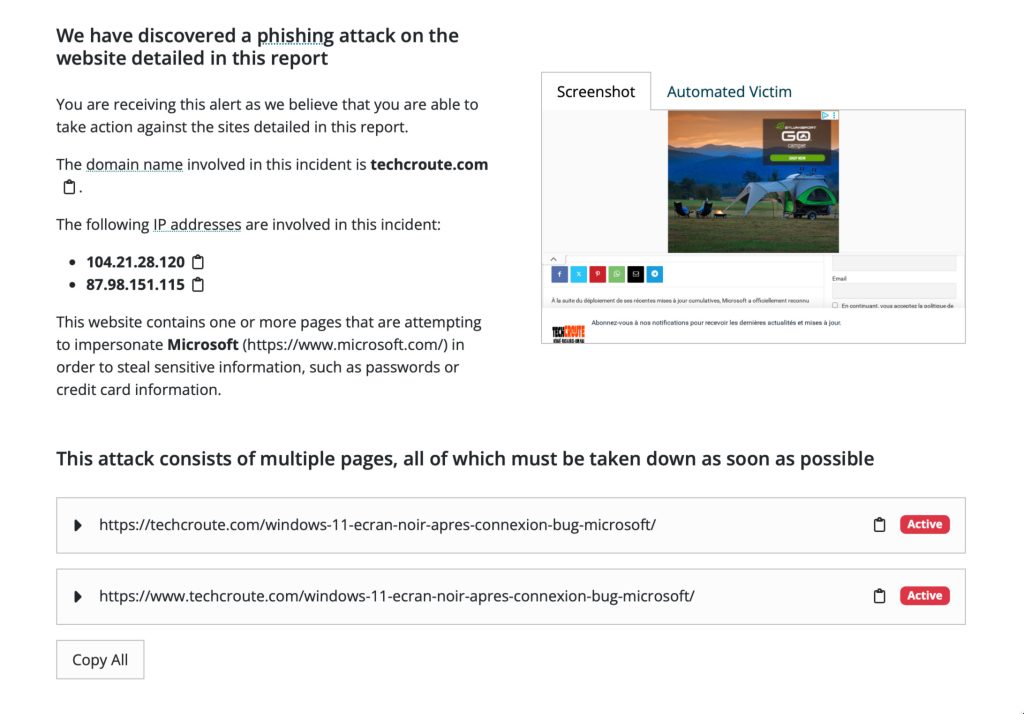
Des organismes de veille en cybersécurité comme Netcraft patrouillent le web en continu pour le compte d’entreprises comme Microsoft. Leur mission : détecter les sites d’hameçonnage (phishing) qui usurpent des marques pour dérober des identifiants.
Le problème réside dans les règles heuristiques automatisées. En scannant l’URL et la page, l’algorithme a relevé un ensemble de signaux d’alerte :
Pour un robot dépourvu de bon sens contextuel, l’équation était simpliste : « Connexion + Microsoft sur un domaine non officiel = fausse page de login / vol d’identifiants ». Le statut tombe : l’URL est classée comme menace de phishing avérée.
Dès qu’un acteur central comme Netcraft classe une URL en phishing, une réaction en chaîne automatisée se déclenche sans intervention humaine :
Résultat : panne totale. En quelques secondes, ce ne sont pas seulement l’article ou le blog qui sont tombés, mais l’ensemble des sites et services hébergés sur cette machine virtuelle, y compris les accès d’administration SSH distants. Seule la console de virtualisation bas niveau (ESXi) permettait encore d’accéder au système, qui tournait à vide sans pouvoir émettre ni recevoir le moindre paquet réseau.
Le danger d’un faux positif ne s’arrête pas au rétablissement du serveur. Être signalé dans les bases de données d’incidents de sécurité entraîne une dégradation en chaîne de la réputation de votre domaine :
Face à un tel blocage, il est impératif d’agir avec méthode et rapidité :
/mistake) pour soumettre une demande de révision humaine, en expliquant en anglais qu’il s’agit d’un article de dépannage informatique légitime, sans formulaire de capture ni code malveillant.Cet incident rappelle une réalité brutale de l’Internet moderne : la modération automatisée du web fonctionne sur le principe de la culpabilité par défaut.
Pour limiter ces risques à l’avenir :
connexion, login, compte ou password au nom d’une grande marque (microsoft, google, apple) dans la même URL. Préférez des termes comme demarrage, sessionou resolution-probleme.Cet article a été modifié pour la dernière fois le 28 septembre 2026 12h59