Publier un guide de dépannage informatique pour aider ses lecteurs fait partie du quotidien d’un blog technique. Pourtant, quelques mots-clés mal interprétés par des robots d’analyse automatisés peuvent transformer un article anodin en cauchemar d’infrastructure.
Voici le récit technique d’un incident qui a mené à l’isolement complet de notre serveur dédié, et pourquoi la chaîne de signalement moderne représente un danger silencieux pour les éditeurs indépendants.
1. L’étincelle : un article d’aide qui « buzze »
Tout est parti d’un article pratique : un guide pas-à-pas pour résoudre un problème courant sous Windows 11 (l’écran noir qui survient juste après l’ouverture de session utilisateur).
L’URL ciblée :
https://www.techcroute.com/windows-11-ecran-noir-apres-connexion-bug-microsoft/
Grâce aux partages sur les réseaux sociaux, le trafic vers cet article a bondi en quelques jours. Rien d’anormal pour un site d’actualité tech, si ce n’est que ce pic d’audience a attiré l’attention des crawlers de veille de sécurité automatisés.
2. Le diagnostic erroné du robot : l’effet de surprise Netcraft
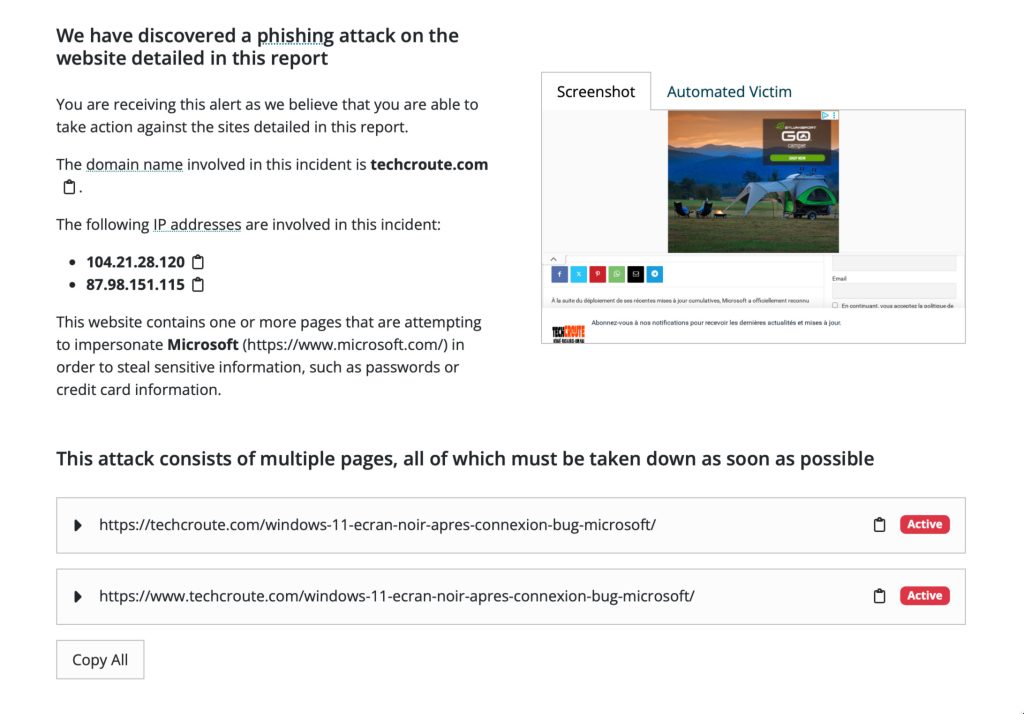
Des organismes de veille en cybersécurité comme Netcraft patrouillent le web en continu pour le compte d’entreprises comme Microsoft. Leur mission : détecter les sites d’hameçonnage (phishing) qui usurpent des marques pour dérober des identifiants.
Le problème réside dans les règles heuristiques automatisées. En scannant l’URL et la page, l’algorithme a relevé un ensemble de signaux d’alerte :
- Le mot-clé « microsoft ».
- Le mot-clé « connexion » (traduction française de login).
- Le contexte système « windows-11 ».
- Un nom de domaine tiers, n’appartenant pas à Microsoft.
Pour un robot dépourvu de bon sens contextuel, l’équation était simpliste : « Connexion + Microsoft sur un domaine non officiel = fausse page de login / vol d’identifiants ». Le statut tombe : l’URL est classée comme menace de phishing avérée.
3. L’effet domino : Cloudflare puis l’arrêt brutal chez OVHcloud
Dès qu’un acteur central comme Netcraft classe une URL en phishing, une réaction en chaîne automatisée se déclenche sans intervention humaine :
- Notification Cloudflare : En tant que reverse-proxy et CDN, Cloudflare reçoit le rapport d’incident Netcraft et notifie le propriétaire du domaine par courriel.
- Notification Abuse OVHcloud : Simultanément, le rapport d’abus est transmis à l’hébergeur de l’infrastructure réseau.
- Le couperet OVH : Conformément à ses procédures de protection de l’infrastructure et face à un signalement émis par un tiers de confiance, le système d’abus d’OVH réagit pour contenir la « menace ». L’adresse IP publique de la machine virtuelle hébergeant nos services est immédiatement isolée du réseau.
Résultat : panne totale. En quelques secondes, ce ne sont pas seulement l’article ou le blog qui sont tombés, mais l’ensemble des sites et services hébergés sur cette machine virtuelle, y compris les accès d’administration SSH distants. Seule la console de virtualisation bas niveau (ESXi) permettait encore d’accéder au système, qui tournait à vide sans pouvoir émettre ni recevoir le moindre paquet réseau.
4. Les dégâts collatéraux : l’effet boule de neige du « flagging »
Le danger d’un faux positif ne s’arrête pas au rétablissement du serveur. Être signalé dans les bases de données d’incidents de sécurité entraîne une dégradation en chaîne de la réputation de votre domaine :
- Blocage au niveau des navigateurs : Les listes de Netcraft alimentent ou influencent les flux de protection des navigateurs (Microsoft SmartScreen, Google Safe Browsing). Les visiteurs risquent de voir s’afficher l’écran rouge d’alerte « Site trompeur en perspective », détruisant la confiance acquise.
- Effondrement SEO : Dès qu’un site est marqué comme suspect par les scanners de sécurité, les moteurs de recherche pénalisent immédiatement son référencement pour protéger les internautes.
- Délivrabilité des e-mails : L’adresse IP et le nom de domaine risquent d’atterrir sur des listes de blocage (RBL), provoquant le rejet systématique des courriels légitimes émis par le serveur.
- Récidive punitive : Un second signalement automatisé sur une même IP peut entraîner la résiliation pure et simple du contrat d’hébergement pour non-respect des conditions d’utilisation.
5. Comment réagir et lever l’alerte
Face à un tel blocage, il est impératif d’agir avec méthode et rapidité :
- Neutraliser la page incriminée : Dépublier immédiatement l’article ou renvoyer une erreur 404/410 le temps de régler le litige, afin de prouver sa bonne foi aux hébergeurs.
- Contester le faux positif à la source : Utiliser le lien de contestation fourni par Netcraft (
/mistake) pour soumettre une demande de révision humaine, en expliquant en anglais qu’il s’agit d’un article de dépannage informatique légitime, sans formulaire de capture ni code malveillant. - Répondre au service Abuse de l’hébergeur : Notifier OVHcloud de la mise hors ligne temporaire de l’URL et du dépôt de contestation pour obtenir la réactivation sans délai de l’IP.
- Surveiller la réputation du domaine : Vérifier l’état de santé du site sur la Search Console de Google (section Problèmes de sécurité) et sur le portail Microsoft Security Intelligence pour demander le réexamen si nécessaire.
Les leçons pour les créateurs de contenu tech
Cet incident rappelle une réalité brutale de l’Internet moderne : la modération automatisée du web fonctionne sur le principe de la culpabilité par défaut.
Pour limiter ces risques à l’avenir :
- Attention au choix des slugs d’URL : Évitez d’associer des termes comme
connexion,login,compteoupasswordau nom d’une grande marque (microsoft,google,apple) dans la même URL. Préférez des termes commedemarrage,sessionouresolution-probleme. - Prévoyez des accès de secours : Ne comptez jamais sur une seule route réseau pour administrer vos serveurs. Un accès console hors-bande (KVM, console d’hyperviseur ESXi/Proxmox) est indispensable en cas de coupure de l’IP publique.
- Réactivité obligatoire : Traitez chaque notification d’abus dans l’heure. Face aux algorithmes de protection automatisés, le silence est systématiquement interprété comme un aveu de compromission.