Sujet: AlmaLinux

Le nouveau programme de certification AlmaLinux permet d'auditer le matériel et les logiciels pour alimenter un catalogue public vérifié.

AlmaLinux lance sa certification logicielle communautaire : comment valider vos applications et serveurs ?

AlmaLinux introduit un programme de certification logicielle participatif adossé à un catalogue public gratuit. Cette initiative permet aux éditeurs de lister leurs applications et...
Le déploiement des paquets AlmaLinux 9.9 Beta sur un serveur de test.

AlmaLinux 9.9 Beta : les nouveautés techniques de la dernière version

Le projet AlmaLinux a publié le premier instantané bêta de sa branche 9.x. Cette mise à jour apporte des modifications sur les chaînes de...
Les tendances

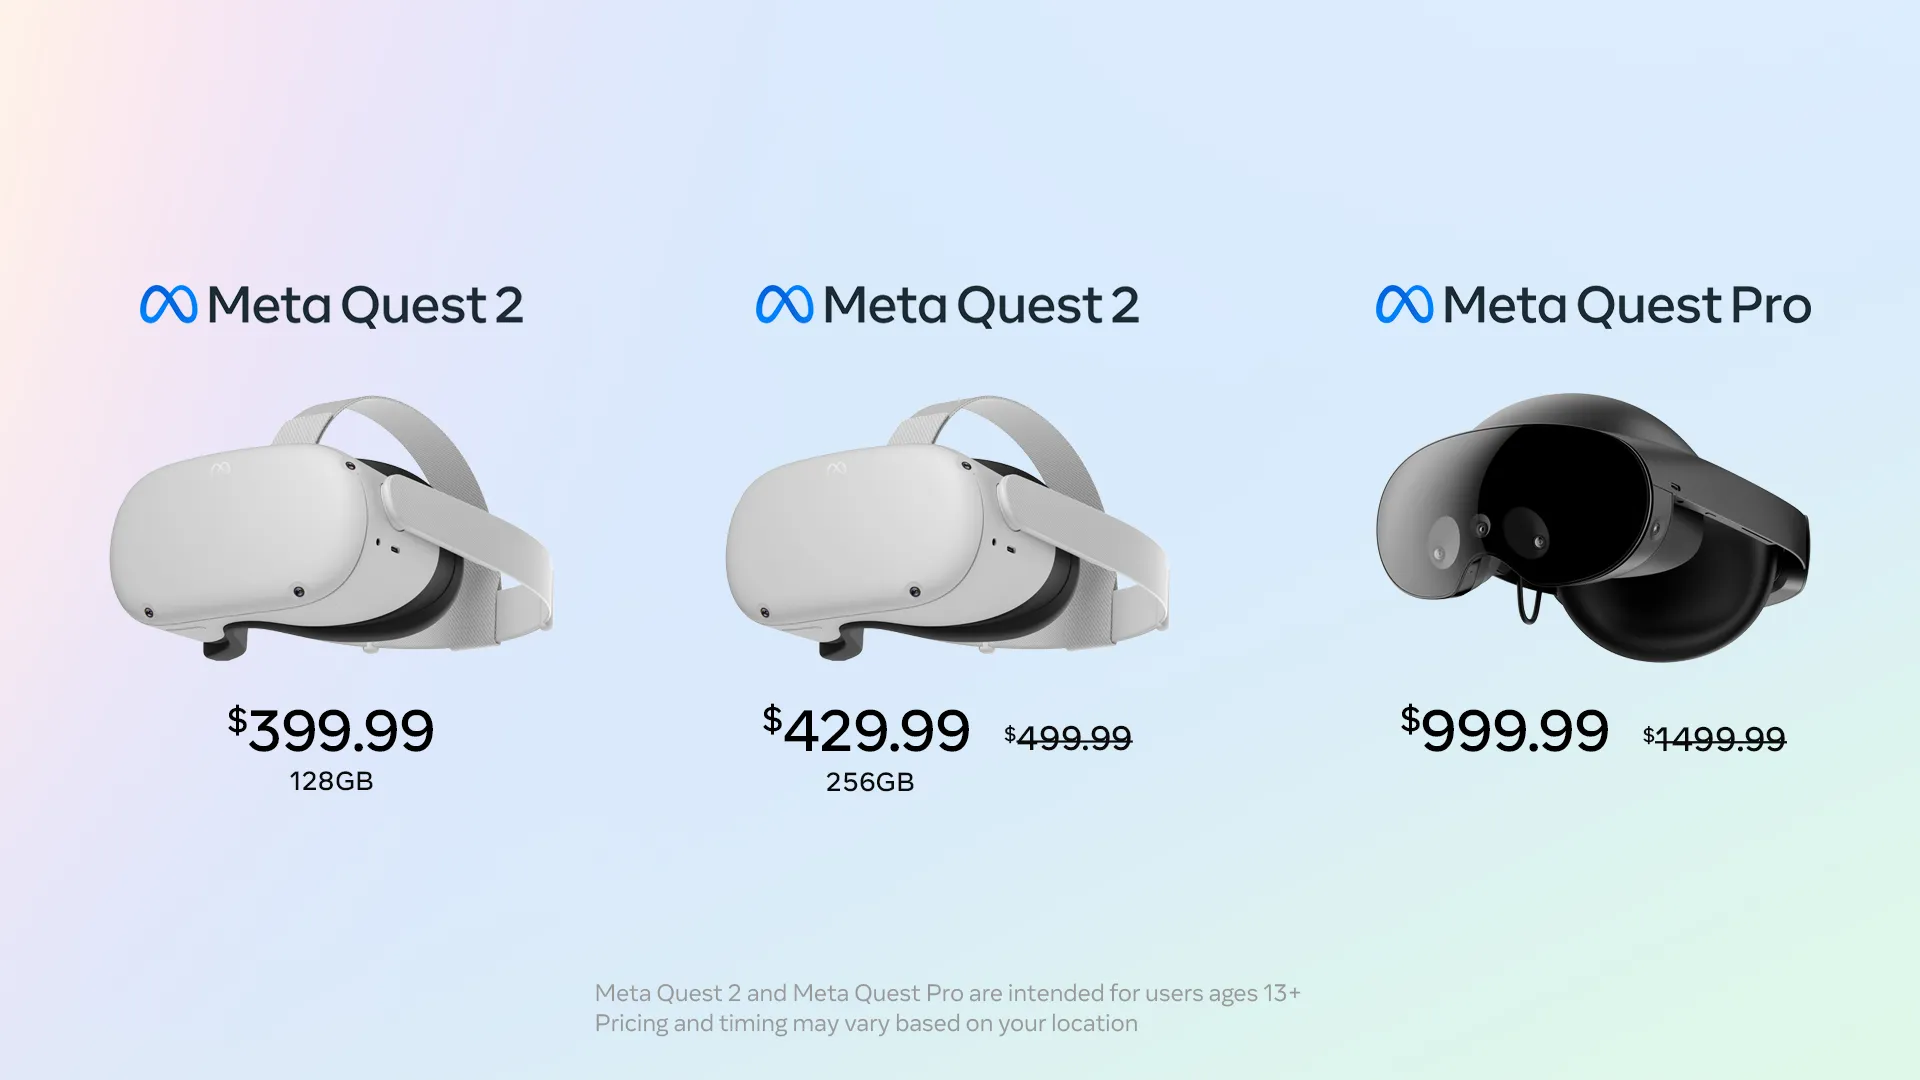
Meta Quest 2 et Quest Pro

Les casques Meta Quest 2 et Quest Pro s’apprêtent à recevoir leurs dernières mises...

Meta met fin au support des casques Meta Quest 2 et Quest Pro. Le fabricant arrêtera de déployer de nouvelles versions du système d'exploitation pour...

Apple envoie une vague d’alertes de sécurité sur iPhone dans 99 pays contre des...

Apple a déclenché une nouvelle campagne de notifications d'urgence à destination de propriétaires d'iPhone répartis dans 99 pays. Ces messages ciblent des individus soupçonnés d'être...
Google bannit Videostrong Android TV botnet

Google bannit le fabricant Videostrong suite au scandale du botnet XCPE sur Android TV

Google a officialisé le bannissement de Videostrong après la découverte d'une porte dérobée intégrée au niveau de l'usine,transformant plus de 1,3 million de boîtiers...
Emacs célèbre ses 50 ans : histoire de l'éditeur mythique

Emacs célèbre ses 50 ans d’histoire informatique

Le célèbre éditeur de texte extensible Emacs souffle ses 50 bougies. Créé à l'origine en 1976 sous la forme d'un ensemble de macros pour l'éditeur...
Faille OpenSSH : un bug permet de contourner les mots de passe

Une faille dans OpenSSH permet de contourner la désactivation des mots de passe sur...

Une vulnérabilité critique affectant OpenSSH permet à des attaquants de se connecter à des comptes Linux dont l'accès par mot de passe est normalement...