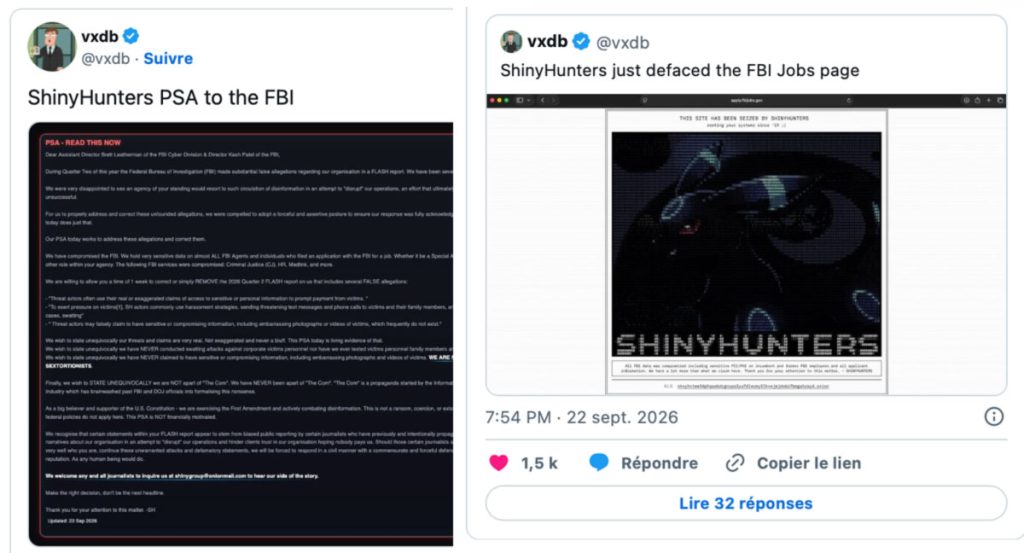
Le groupe cybercriminel ShinyHunters affirme avoir dérobé une base de données contenant les informations personnelles de plusieurs milliers d’agents du Federal Bureau of Investigation (FBI).
Selon les premiers éléments partagés par les attaquants sur des forums spécialisés, les enregistrements regroupent des identités complètes, des adresses électroniques professionnelles, des numéros de téléphone de service et, pour certains profils, des détails sur leurs affectations régionales. La brèche ne proviendrait pas d’une intrusion directe sur le réseau interne classifié de l’agence, mais de la compromettre d’une plateforme tierce de formation et de gestion administrative partenaire.
Cette méthode d’attaque par rebond rappelle les précédentes opérations attribuées à ce collectif, déjà impliqué dans le piratage d’infrastructures cloud hébergées chez des sous-traitants d’entreprises privées comme Ticketmaster ou Santander. En exploitant des accès d’administration non protégés par une authentification à deux facteurs stricte chez ce prestataire, les pirates ont pu aspirer l’annuaire sans déclencher les alertes de sécurité périmétrique du bureau fédéral.
La publication ou la vente de telles données pose un risque direct d’ingénierie sociale ciblée contre le personnel fédéral. Avec des coordonnées professionnelles vérifiées et des rôles opérationnels identifiés, des groupes malveillants peuvent élaborer des campagnes de harponnage (spear phishing) crédibles ou tenter d’intimider des enquêteurs en croisant ces données avec d’autres bases publiques.
Le FBI a indiqué analyser l’authenticité de l’échantillon diffusé et collaborer avec le fournisseur tiers pour colmater l’accès non autorisé. L’agence rappelle aux agents les protocoles de vigilance habituels face aux messages suspects reçus sur leurs canaux professionnels, tandis que l’incident illustre la dépendance des services publics envers la sécurité de leurs prestataires externes.
Cet article a été modifié pour la dernière fois le 24 septembre 2026 10h03