Une simple recherche avec l’opérateur site:trycloudflare.com dans Google dévoile des centaines de serveurs privés et de tableaux de bord ouverts aux quatre vents. La fonctionnalité Quick Tunnels de l’outil cloudflared permet d’exposer un port local sur Internet via une simple commande, sans créer de compte ni ouvrir de port sur sa box. Chaque session attribue automatiquement un sous-domaine aléatoire sous l’extension trycloudflare.com.
Conçu par Cloudflare pour tester temporairement du code ou effectuer une démonstration rapide, ce mécanisme devient un piège de sécurité dès lors qu’il reste actif plus longtemps que prévu.
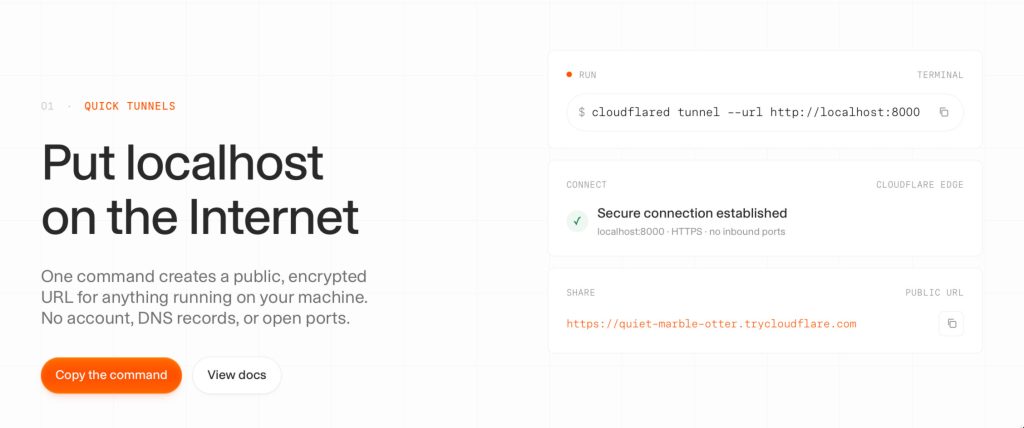
Le problème vient du fonctionnement même de ces tunnels éphémères : ils ne disposent d’aucun système d’authentification par défaut. Dès qu’un lien transite par un canal public, un forum, un ticket de support ou un navigateur qui partage ses requêtes, les robots des moteurs de recherche découvrent l’URL et l’indexent. Les résultats de recherche exposent ainsi des environnements de développement non protégés, des bases de données en test, des instances domotiques Home Assistant ou des interfaces de supervision internes accessibles en un clic par n’importe quel internaute.
La persistance de ces accès aggrave la situation. À chaque redémarrage de la commande cloudflared tunnel --url, le sous-domaine change et l’ancien lien cesse de répondre. Les URL qui restent actives et fonctionnelles dans les pages de résultats de Google correspondent donc à des processus laissés en arrière-plan pendant des semaines entières sur des serveurs ou des postes de travail. Ce qui devait servir de test rapide est transformé, souvent par simple négligence, en passerelle permanente vers un réseau local sans pare-feu ni mot de passe.
Pour sécuriser ces partages, il ne faut jamais laisser un tunnel rapide ouvert en production. Fermez immédiatement le processus terminal dès la fin de votre test. Si vous devez exposer durablement un service, migrez vers un tunnel nommé rattaché à votre propre nom de domaine et placez-le derrière la protection Cloudflare Zero Trust (Access) avec authentification obligatoire. Pour supprimer une adresse déjà visible dans les résultats de recherche, coupez d’abord le tunnel local puis soumettez l’URL directe dans l’outil d’effacement de contenu obsolète de Google Search Console.
Cet article a été modifié pour la dernière fois le 27 septembre 2026 10h48